În primele zile de după sezonul vacanțelor, a fost descoperită o campanie de phishing, care imită mesajele oficiale trimise de Zoom și Docusign.
Acest caz demonstrează că, uneori, autorii campaniilor de spam se bazează pe scheme de phishing simple și testate, sperând că cel puțin o parte dintre acestea vor avea succes, scrie Kaspersky.
În primul val, atacatorii au trimis e-mailuri care imitau o comunicare oficială Docusign către conturi corporate din Orientul Mijlociu, America Latină, Europa de Vest, Armenia și Azerbaidjan. Fiecare mesaj conținea link-uri de phishing concepute pentru a fura datele de autentificare.
Un al doilea val a apărut la mai puțin de o săptămână după și continuă să fie activ și în prezent. De această dată, mesajele se prezintă drept notificări oficiale Zoom și avertizează utilizatorii că respectivele conturi urmează să le fie dezactivate. Campania a utilizat două metode simple de atragere a victimelor: link-uri de phishing care redirecționau destinatarii către pagini create pentru furtul datelor de autentificare și formulare integrate care solicitau informații personale, alături de datele cardurilor de credit.
Până la data de 11 septembrie, fuseseră detectate peste o mie de e-mailuri de phishing ca parte a acestei campanii.
Galerie foto 2 imagini
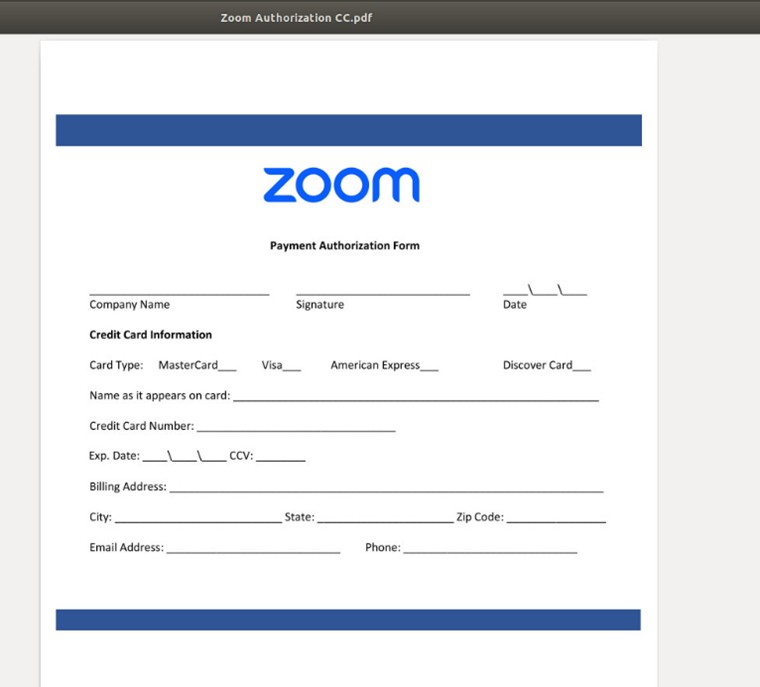
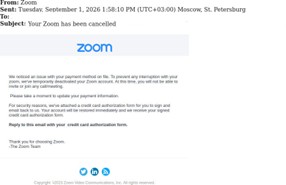
Exemple de e-mailuri de phishing care imită mesajele oficiale Zoom
Cum poate fi evitată o astfel de campanie de phishing
Pentru a menține securitatea mediului corporate, experții, printre altele, recomandă:
- Implementați o soluție de securitate dedicată, care să protejeze e-mailurile companiei împotriva spamului, a infecțiilor transmise prin e-mail și a tuturor formelor de phishing.
- Sesiuni de instruire în domeniul securității pentru angajați, pentru a le crește nivelul de conștientizare privind securitatea cibernetică și a reduce riscul incidentelor asociate factorului uman.
- Strategie de protecție extinsă, care combină protecția endpoint-urilor împotriva amenințărilor cu măsuri de reducere a riscurilor asociate factorului uman.
- Autentificarea multifactor (MFA) pentru toate conturile de e-mail, în special pentru utilizatorii cu privilegii ridicate, și utilizați, acolo unde este posibil, opțiuni de autentificare fără parolă (de exemplu, token-uri sau notificări push pe dispozitive mobile).
About the Author