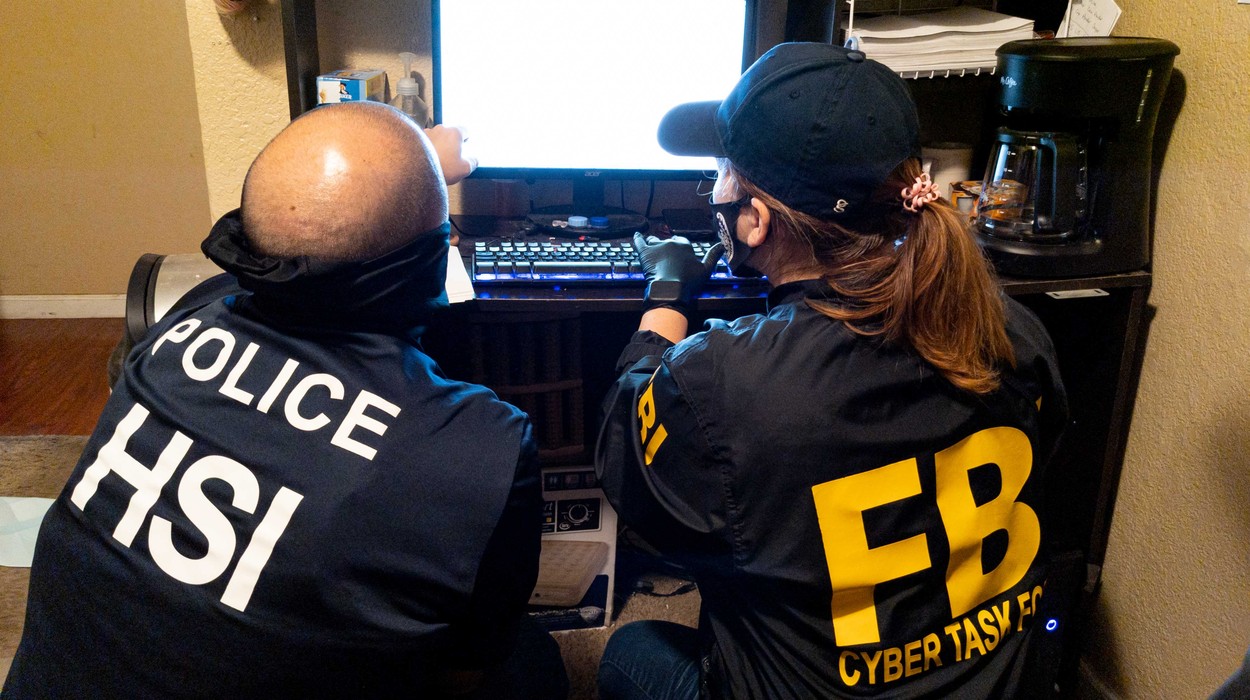
Biroul Federal de Investigații (FBI) se confruntă cu o situație de criză majoră, după ce o grupare de hackeri deosebit de activă a revendicat compromiterea site-ului său oficial de recrutare. Serviciile de securitate americane au demarat o anchetă de amploare pentru a stabili dacă infractorii digitali au reușit cu adevărat să sustragă date ultra-sensibile despre agenți activi și persoane civile care au aplicat pentru posturi în cadrul instituției. Primele efecte vizibile ale acestui incident informatic s-au înregistrat deja în cursul dimineții de miercuri, atunci când portalul oficial FBIjobs.gov a devenit complet indisponibil pentru public, lăsând loc speculațiilor privind gravitatea breșei.
Reprezentanții FBI au reacționat prompt printr-o declarație succintă, confirmând că sunt pe deplin conștienți de afirmațiile apărute în spațiul virtual și că o investigație internă este deja în plină desfășurare, conform publicației The Independent. Totuși, oficialii guvernamentali evită pentru moment să confirme volumul exact sau autenticitatea datelor care ar fi fost accesate ilegal.
Revendicarea atacului și ultimatumul transmis conducerii de la Washington
În spatele acestei lovituri de imagine se află celebra grupare de hackeri ShinyHunters, care a publicat un mesaj sfidător în mediul online. Textul a fost adresat direct lui Kash Patel, noul director al FBI, dar și liderilor care gestionează divizia de securitate cibernetică din cadrul agenției federale. Atacatorii susțin, fără a prezenta încă dovezi de necontestat, că au obținut acces la dosarele personale și informațiile „foarte sensibile” ale aproape tuturor angajaților FBI, precum și ale candidaților care au depus vreodată cereri de angajare prin intermediul platformei afectate.
Pe lângă expunerea datelor, ShinyHunters a transformat acest atac într-o dispută de orgolii, oferind oficialilor americani un ultimatum de exact o săptămână. Nemulțumirea hackerilor provine dintr-o alertă publică emisă de FBI în luna mai, document în care gruparea era catalogată oficial drept o organizație de criminalitate cibernetică axată pe extorcare de fonduri și furt masiv de date. Membrii ShinyHunters s-au declarat profund „ofensați” de această descriere și solicită ferm modificarea sau retragerea textului respectiv. În raportul din mai, FBI sublinia că aceste grupări folosesc adesea tactici de manipulare psihologică și hărțuire, exagerând amploarea unor breșe de securitate reale pentru a-și forța victimele să plătească sume uriașe de bani.
Un istoric îngrijorător de incidente cibernetice la nivel federal
Acest nou caz readuce în prim-plan vulnerabilitățile structurilor federale din Statele Unite în fața amenințărilor din spațiul virtual. Agenția nu se află la prima confruntare de acest gen în perioada recentă. Chiar în primăvara acestui ani, o investigație similară a fost deschisă după detectarea unor activități extrem de suspecte într-un sistem informatic intern extrem de bine securizat, care stoca date vitale legate de operațiunile de supraveghere și investigațiile aflate în desfășurare.
Mai mult, tot în cursul lunii martie, o grupare de hackeri cu legături pro-iraniene a susținut că a reușit să spargă un cont personal aparținând chiar directorului FBI Kash Patel. Ca dovadă, atacatorii au publicat ulterior pe Internet fotografii private, un curriculum vitae și o serie de documente personale sensibile. Deși amploarea atacului actual asupra platformei FBIjobs.gov rămâne parțial neconfirmată de autorități, incidentul accentuează presiunea pe umerii specialiștilor în securitate cibernetică, într-un moment în care protecția datelor guvernamentale reprezintă o prioritate de siguranță națională.
Sursa: Mediafax
About the Author


